
Laravel Defender
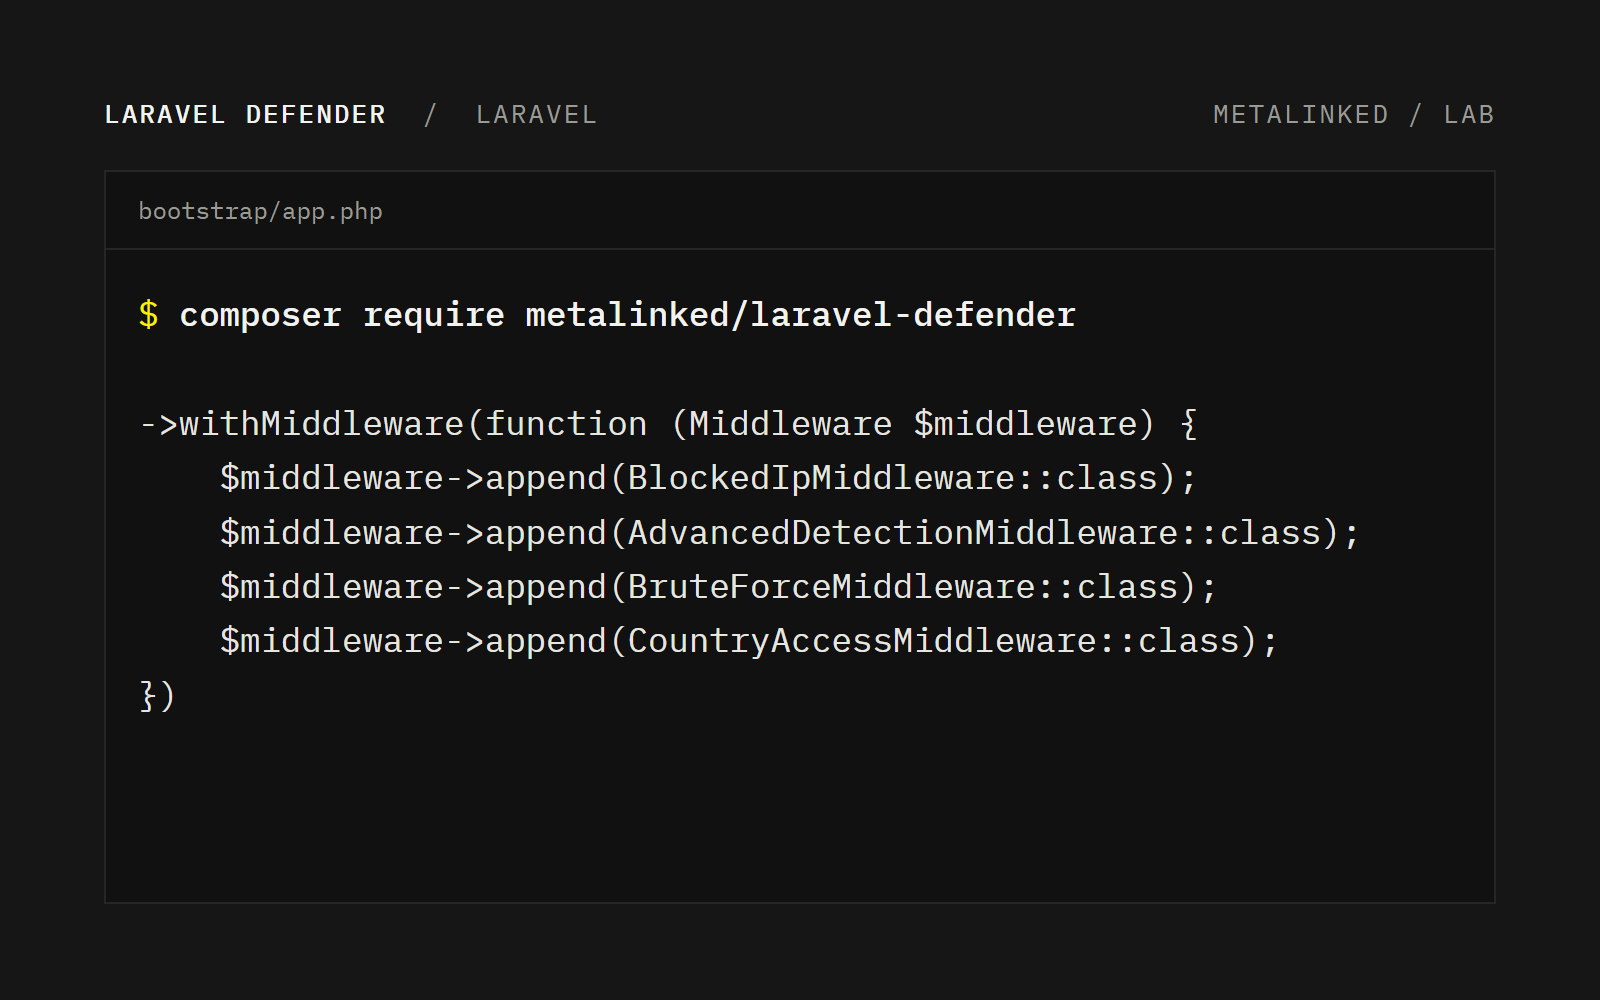
Laravel Defender es un paquete de seguridad para aplicaciones Laravel. Se instala como un middleware global que revisa cada petición y bloquea las que llevan patrones de ataque. Todo funciona en tu servidor.
Funcionalidades
- Detección de ataques: revisa la URL, los parámetros y las cabeceras buscando path traversal, inyección SQL, XSS, ejecución de código o Log4Shell, user-agents de escáneres (sqlmap, nikto, wpscan) y rutas que prueban los bots (
/wp-admin,/.env,/.git). - Protección del login: cuenta los intentos fallidos por IP a partir de los eventos de autenticación de Laravel. Tras 5 errores en 15 minutos, los intentos siguientes se rechazan antes de comprobar la contraseña. Funciona con Breeze, Fortify, Jetstream o cualquier controlador que use
Auth::attempt(). - Honeypot antispam: un campo oculto y un tiempo mínimo de rellenado frenan a los bots en los formularios.
- Bloqueo automático: una IP que activa 5 detecciones en una hora queda bloqueada 24 horas en toda la web. Los límites se pueden cambiar, y también puedes bloquear y desbloquear IPs a mano desde la consola.
- Modo monitor: detecta, registra y avisa sin bloquear nada. Sirve para comprobar en una web en producción que no hay falsos positivos antes de activar el bloqueo.
- Lista blanca: IPs (también rangos CIDR) y rutas que nunca se revisan, como la IP de la oficina, los health checks o los webhooks de servicios de confianza.
- Control de acceso por país: permite o deniega tráfico según la geolocalización de la IP. Está desactivado hasta que pones una lista de países.
- Reputación de IP: consulta la puntuación de AbuseIPDB de las IPs ya marcadas como sospechosas y, si quieres, las bloquea.
- Alertas: por log, base de datos, correo, Slack o webhook. Por correo, Slack y webhook llega como mucho un aviso por IP cada 10 minutos, así que un escaneo de 500 peticiones es un solo correo.
- Auditoría de seguridad:
defender:auditdetecta un.envaccesible,APP_DEBUGactivado, cookies de sesión inseguras o cabeceras de seguridad que faltan, y explica cómo arreglar cada cosa.
Falsos positivos
Por defecto no se revisa el cuerpo de las peticiones, porque los comentarios, los editores de texto enriquecido o los fragmentos de código activarían patrones continuamente. Tampoco se bloquean clientes HTTP genéricos como curl o wget, que usan los monitores de disponibilidad. Si un patrón coincide con tráfico legítimo, puedes ignorarlo o añadir la ruta a la lista blanca.
Respuestas y registro
Un visitante bloqueado ve una página genérica de acceso denegado, que no dice qué regla ha saltado. El motivo queda en los registros, que puedes consultar, exportar (CSV/JSON) o limpiar desde la consola con defender:ip-logs, defender:stats, defender:export-logs y defender:prune-logs.
Integración con tu aplicación
Laravel Defender emite los eventos SuspiciousRequestDetected e IpBlocked, que puedes escuchar para añadir tu propia lógica. Si tienes Laravel Pulse instalado, el paquete añade una tarjeta con las amenazas detectadas y las IPs más activas.
Privacidad
Las detecciones, los bloqueos y los registros se hacen en tu servidor. Solo la geolocalización de la IP y la consulta de reputación, que son opcionales, usan servicios externos. Las alertas llevan la IP, la ruta, el user-agent y el motivo, nunca cookies, cabeceras ni campos de formulario.
Compatibilidad
Laravel 11 y 12 (PHP 8.2 o superior) y Laravel 13 (PHP 8.3 o superior), con traducciones al catalán, castellano e inglés.
¿Tienes una idea o quieres colaborar?
Si tienes una idea en mente, quieres colaborar en algún proyecto o simplemente quieres hablar de tecnología, escríbenos. Nos gusta conocer gente con ganas de hacer cosas.
Hablemos