
Laravel Defender
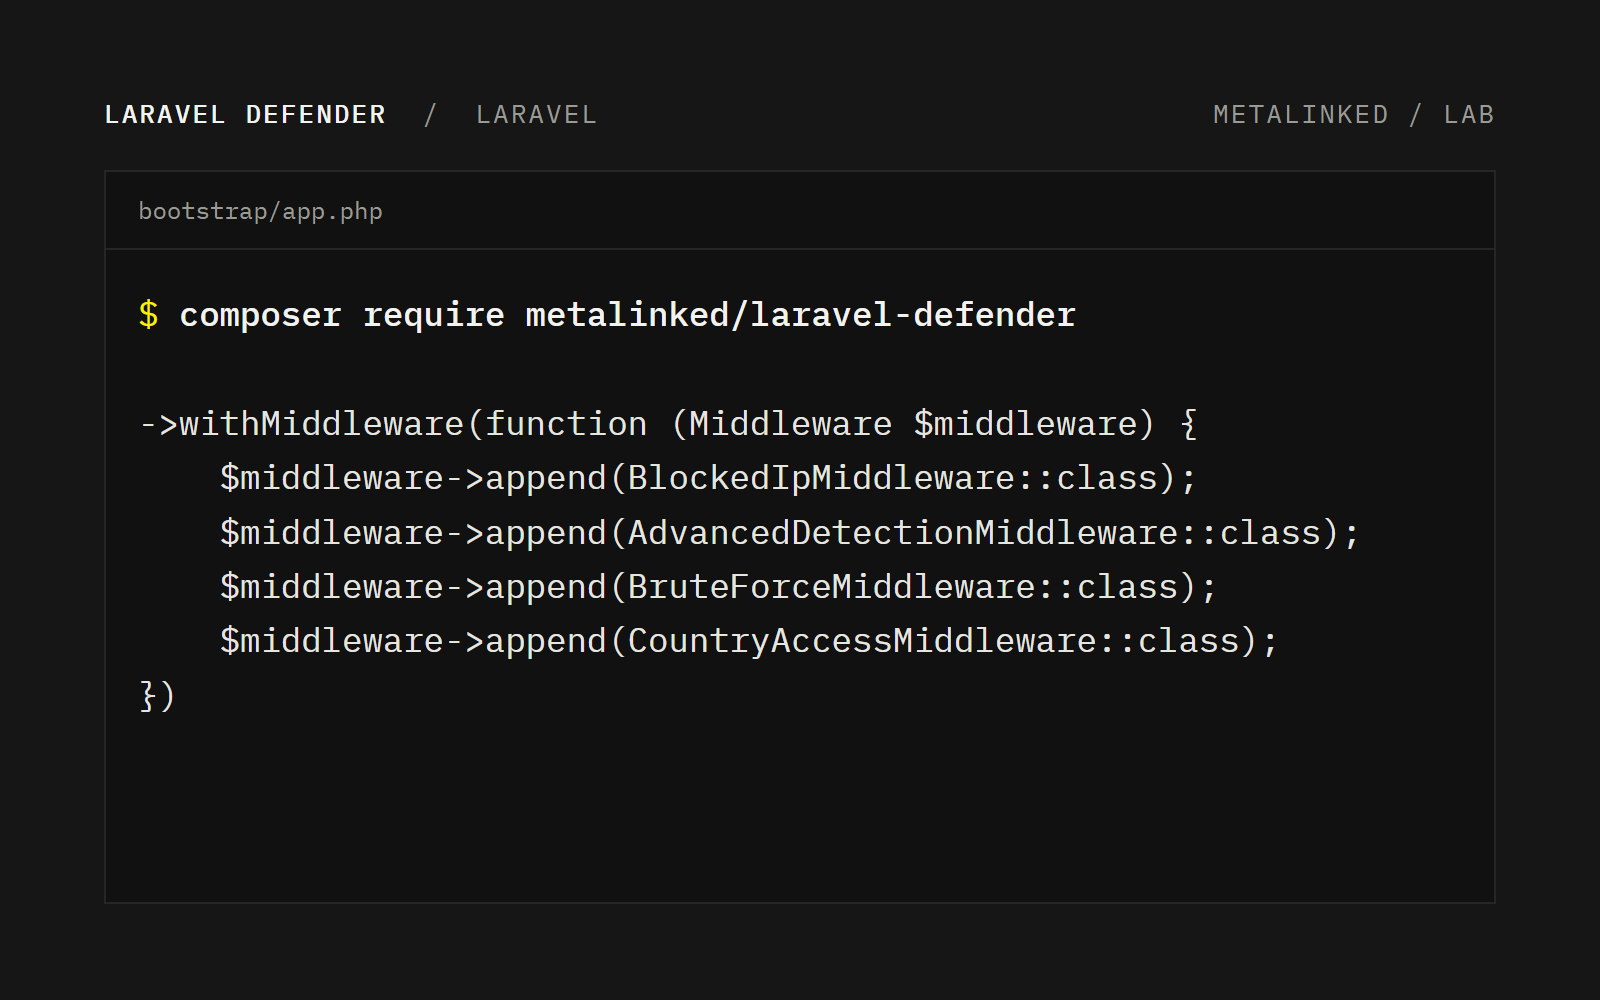
Laravel Defender és un paquet de seguretat per a aplicacions Laravel. S'instal·la com un middleware global que revisa cada petició i bloqueja les que porten patrons d'atac. Tot funciona al teu servidor.
Funcionalitats
- Detecció d'atacs: revisa la URL, els paràmetres i les capçaleres buscant path traversal, injecció SQL, XSS, execució de codi o Log4Shell, user-agents d'escàners (sqlmap, nikto, wpscan) i rutes que els bots proven (
/wp-admin,/.env,/.git). - Protecció del login: compta els intents fallits per IP a partir dels esdeveniments d'autenticació de Laravel. Després de 5 errors en 15 minuts, els intents següents es rebutgen abans de comprovar la contrasenya. Funciona amb Breeze, Fortify, Jetstream o qualsevol controlador que faci servir
Auth::attempt(). - Honeypot antispam: un camp ocult i un temps mínim d'emplenament aturen els bots als formularis.
- Bloqueig automàtic: una IP que activa 5 deteccions en una hora queda bloquejada 24 hores a tot el web. Els límits es poden canviar, i també pots bloquejar i desbloquejar IP a mà des de la consola.
- Mode monitor: detecta, registra i avisa sense bloquejar res. Serveix per comprovar en un web en producció que no hi ha falsos positius abans d'activar el bloqueig.
- Llista blanca: IP (també rangs CIDR) i rutes que no es revisen mai, com la IP de l'oficina, els health checks o els webhooks de serveis de confiança.
- Control d'accés per país: permet o denega trànsit segons la geolocalització de la IP. Està desactivat fins que hi poses una llista de països.
- Reputació d'IP: consulta la puntuació d'AbuseIPDB de les IP que ja s'han marcat com a sospitoses i, si vols, les bloqueja.
- Alertes: per log, base de dades, correu, Slack o webhook. Per correu, Slack i webhook arriba com a molt un avís per IP cada 10 minuts, així que un escaneig de 500 peticions és un sol correu.
- Auditoria de seguretat:
defender:auditdetecta un.envaccessible,APP_DEBUGactivat, galetes de sessió insegures o capçaleres de seguretat que falten, i explica com arreglar cada cosa.
Falsos positius
Per defecte no es revisa el cos de les peticions, perquè els comentaris, els editors de text enriquit o els fragments de codi activarien patrons contínuament. Tampoc es bloquegen clients HTTP genèrics com curl o wget, que fan servir els monitors de disponibilitat. Si un patró coincideix amb trànsit legítim, el pots ignorar o afegir la ruta a la llista blanca.
Respostes i registre
Un visitant bloquejat veu una pàgina genèrica d'accés denegat, que no diu quina regla ha saltat. El motiu queda als registres, que pots consultar, exportar (CSV/JSON) o netejar des de la consola amb defender:ip-logs, defender:stats, defender:export-logs i defender:prune-logs.
Integració amb la teva aplicació
Laravel Defender emet els esdeveniments SuspiciousRequestDetected i IpBlocked, que pots escoltar per afegir-hi la teva pròpia lògica. Si tens Laravel Pulse instal·lat, el paquet hi afegeix una targeta amb les amenaces detectades i les IP més actives.
Privadesa
Les deteccions, els bloquejos i els registres es fan al teu servidor. Només la geolocalització de la IP i la consulta de reputació, que són opcionals, fan servir serveis externs. Les alertes porten la IP, la ruta, el user-agent i el motiu, mai galetes, capçaleres ni camps de formulari.
Compatibilitat
Laravel 11 i 12 (PHP 8.2 o superior) i Laravel 13 (PHP 8.3 o superior), amb traduccions al català, castellà i anglès.
Tens una idea o vols col·laborar?
Si tens una idea en ment, vols col·laborar en algun projecte o simplement vols parlar de tecnologia, escriu-nos. Ens agrada conèixer gent amb ganes de fer coses.
Parlem-ne